
Web of Trust
Echtheit öffentlicher Schlüssel als Problem
Zum Verschlüsseln von Dokumenten bzw. zum Überprüfen digitaler Signaturen benötigt man den öffentlichen Schlüssel des Gegenübers. Aber wie kommt man an den gewünschten öffentlichen Schlüssel? Oft ist eine persönliche Übergabe nicht möglich und man muss sich den öffentlichen Schlüssel (über ein unsicheres Kommunikationsmedium) schicken lassen oder von einem Schlüsselserver besorgen. In beiden Fällen ergibt sich dann das Problem, dass man nicht sicher sein kann, dass der erhaltene Schlüssel tatsächlich zu der angegebenen Person gehört.
Schlüssel zertifizieren
Wenn man (nach einer sorgfältigen Überprüfung) sicher ist, dass ein Schlüssel zu der angegebenen Person gehört, dann kann man den Schlüssel mit seiner digitalen Unterschrift beglaubigen bzw. zertifizieren.
In der folgenden Abbildung kann man solche Zertifizierungen erkennen.

Hier hat z. B. ein Benutzer mit dem Namen Matthias Binninger
den öffentlichen Schlüssel
von Sebastian Nerz mit seinem privaten Schlüssel signiert.
Zusätzlich ist der öffentliche Schlüssel von Sebastian Nerz mit seinem eigenen privaten Schlüssel signiert. Eine solche Selbstzertifizierung wird vom benutzten Programm standardmäßig vorgenommen.
Aufbau eines Vertrauensnetzes
Durch das gegenseitige Zertifizieren von Schlüsseln entsteht ein Vertrauensnetz, ein sogenanntes Web of Trust. Anders als bei einer Zertifizierungsstelle gibt es hier keine zentrale Stelle: Die Teilnehmenden zertifizieren sich gegenseitig.
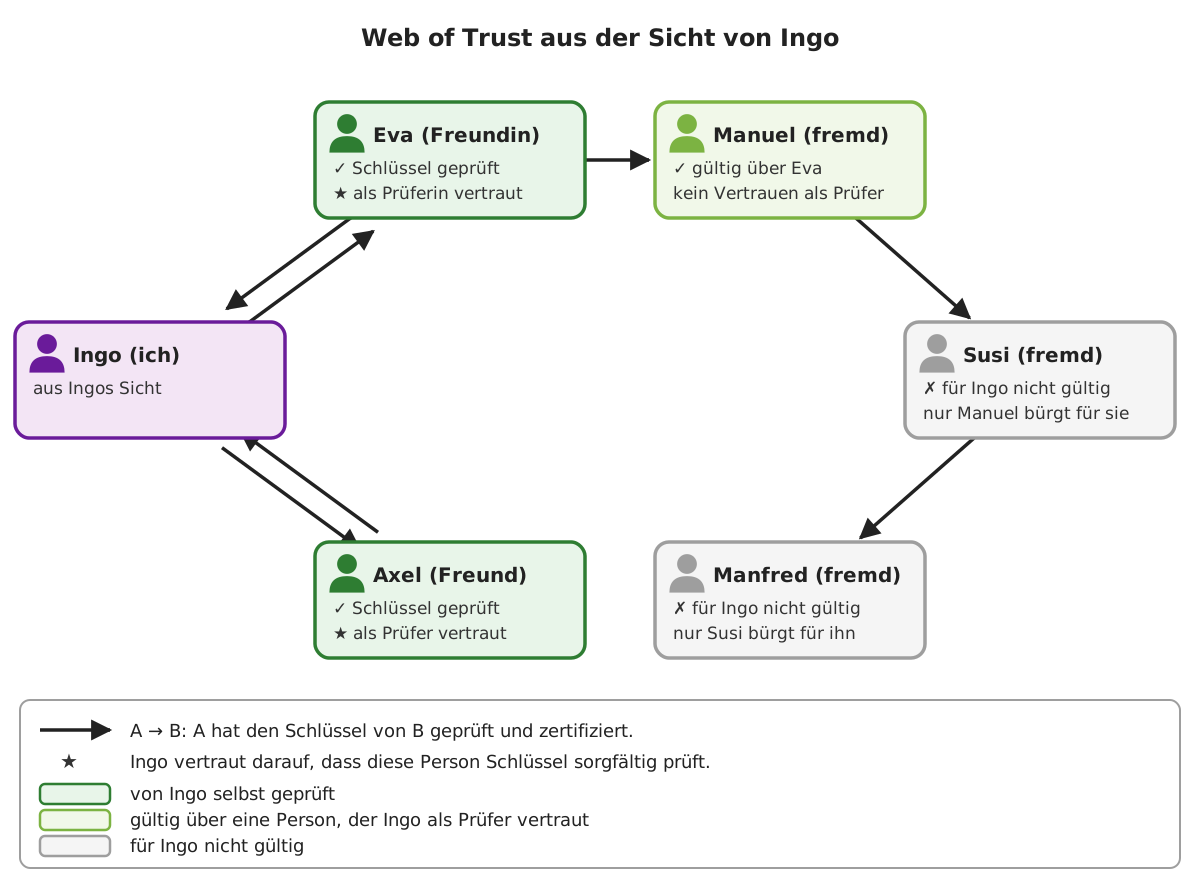
- Ingo zertifiziert die öffentlichen Schlüssel von Eva und Axel.
- Eva zertifiziert die öffentlichen Schlüssel von Ingo und Manuel.
- Axel zertifiziert den öffentlichen Schlüssel von Ingo.
- Manuel zertifiziert den öffentlichen Schlüssel von Susi.
- Susi zertifiziert den öffentlichen Schlüssel von Manfred.
- Ingo ist sich sicher, dass die öffentlichen Schlüssel von Eva und Axel echt sind.
- Eva ist sich sicher, dass die öffentlichen Schlüssel von Ingo und Manuel echt sind.
- Axel ist sich sicher, dass der öffentliche Schlüssel von Ingo echt ist.
- Manuel ist sich sicher, dass der öffentliche Schlüssel von Susi echt ist.
- Susi ist sich sicher, dass der öffentliche Schlüssel von Manfred echt ist.
- Ingo ist sich sicher, dass der öffentliche Schlüssel von Eva echt ist.
- Ingo vertraut darauf, dass Eva Schlüssel sorgfältig prüft, bevor sie sie zertifiziert.
- Eva hat den öffentlichen Schlüssel von Manuel zertifiziert.
- also:
Ingo kann davon ausgehen, dass der öffentliche Schlüssel von Manuel echt ist.
Wichtig ist dabei: Dass Evas Schlüssel echt ist, genügt nicht. Ingo muss auch darauf vertrauen, dass Eva beim Zertifizieren sorgfältig vorgeht. Man unterscheidet also zwei Dinge: ob ein Schlüssel echt ist und ob man einer Person als Prüferin bzw. Prüfer vertraut.
Bei Manuel ist das anders: Ingo kann zwar davon ausgehen, dass Manuels Schlüssel echt ist. Er kennt Manuel aber nicht und weiß nicht, wie sorgfältig Manuel Schlüssel prüft. Deshalb ist für Ingo weder der Schlüssel von Susi gültig, den Manuel zertifiziert hat, noch der von Manfred, für den nur Susi bürgt. Insgesamt ergibt sich auf diese Weise ein Netzwerk von Vertrauensbeziehungen, das jede Person aus ihrer eigenen Sicht bewertet.
Aufgabe 1: Susis Schlüssel
- Erkläre mithilfe der Abbildung, warum der Schlüssel von Susi für Ingo nicht gültig ist, obwohl der Schlüssel von Manuel gültig ist.
- Nenne zwei Möglichkeiten, wie der Schlüssel von Susi für Ingo gültig werden könnte.
- Angenommen, der Schlüssel von Susi ist für Ingo gültig geworden. Ist dann automatisch auch der Schlüssel von Manfred gültig? Begründe.
Aufgabe 2: Das Netz aus Evas Sicht
Jede Person bewertet das Vertrauensnetz aus ihrer eigenen Sicht. Eva vertraut Ingo als Prüfer, sonst aber niemandem. Es gelten die Zertifizierungen aus der Liste oben.
- Welche öffentlichen Schlüssel sind für Eva gültig, welche nicht? Begründe jeweils.
- Vergleiche mit der Sicht von Ingo in der Abbildung. Was fällt dir auf?
Datenschutzprobleme
Beachte, dass beim Veröffentlichen von Schlüsseln auch persönliche Daten veröffentlicht werden, zum Beispiel Name und E-Mail-Adresse. Aus den Zertifizierungen lässt sich außerdem ablesen, wer wen kennt. Auf älteren Schlüsselservern ließen sich einmal veröffentlichte Schlüssel mitsamt der persönlichen Daten nicht wieder löschen.
Heute veröffentlicht ein Schlüsselserver wie keys.openpgp.org eine E-Mail-Adresse erst, nachdem die Person sie bestätigt hat. Zertifizierungen durch andere werden dort standardmäßig gar nicht mehr verteilt. Das Web of Trust spielt deshalb heute kaum noch eine Rolle. Bei Websites setzt man stattdessen auf Zertifizierungsstellen, wie die folgenden Abschnitte zeigen.